Threat Modeling, Architektur-Review und Unterstützung bei Compliance-Fragen
Security
Embedded Linux Security.
Embedded Linux: Sicherheit von Anfang an
Embedded-Linux-Systeme sind zunehmend Angriffen aus der Ferne, Risiken in der Lieferkette und strengen regulatorischen Anforderungen wie dem Cyber Resilience Act (CRA) ausgesetzt. Einzelne Hardening-Maßnahmen reichen zu ihrer Absicherung nicht aus. Nötig ist eine Sicherheitsarchitektur, die vom hardwarebasierten Trust-Anchor über die Absicherung des Kernels und den Schutz zur Laufzeit bis zu einem sicheren Lifecycle-Management reicht.
Dazu gehören Maßnahmen wie Secure-Boot, Mandatory Access Control, dm-integrity, Key Protection Schlüssel und sichere Update-Mechanismen, die aufeinander abgestimmt sein müssen.
Für Ihre Embedded Linux Security beziehen alle Ebenen ein, von Trusted Platform Modules (TPM) und Hardware Security Modules (HSM) bis zu SELinux-Policies und kryptografisch verifizierten OTA-Updates.
Warum Embedded Linux Security wichtig ist
In der industriellen Steuerungstechnik, der Medizintechnik, im Automotive-Bereich und in kritischen Infrastrukturen ist die Sicherheit besonders entscheidend, denn hier gelten besondere Anforderungen:
10+ Jahre LifecycleÜber den gesamten, oft langen Einsatzzeitraum sind kontinuierliche Sicherheitsupdates nötig.
Netzwerkkonnektivität
Jede IoT- oder IIoT-Verbindung vergrößert die Angriffsfläche.
CRA ComplianceVoraussetzung für den Marktzugang in der Europäischen Union ab Dezember 2027
Begrenzte RessourcenSicherheitslösungen müssen auch auf leistungsschwachen Embedded-Plattformen effizient laufen.
Supply ChainSchwachstellen in Komponenten von Drittanbietern lassen sich nur mit einer SBOM (Software Bill of Materials) zuverlässig nachverfolgen.
Jedes Embedded-System benötigt eine Sicherheitsarchitektur, die auf sein Threat Model, die jeweilige Hardwareplattform und die geltenden regulatorischen Anforderungen abgestimmt ist.
Häufige Angriffsvektoren in Embedded-Systemen
Wer die Bedrohungen für Embedded Linux kennt, kann gezielt die passenden Schutztechnologien auswählen:
ANGRIFFSVEKTORRISIKOGEGENMASSNAHME
Ungepatchte SchwachstellenBekannte CVEs in Kernel und BibliothekenAutomatische Updates + CVE-Tracking
Standard-ZugangsdatenAb Werk gesetzte StandardpasswörterGerätespezifische Zugangsdaten + schlüsselbasierte
Authentifizierung
Offene NetzwerkdiensteUnnötig geöffnete PortsFirewall + Minimierung der Dienste
Debug-SchnittstellenUART/JTAG im ProduktivbetriebDebug-Zugang deaktivieren oder absichern
LieferketteKompromittierte KomponentenSBOM + Prüfung der Abhängigkeiten
Fehlender Update-PfadAusgelieferte Geräte lassen sich nicht aktualisierenSicherer OTA-Update-Mechanismus
Zentrale Sicherheitstechnologien für Embedded Linux
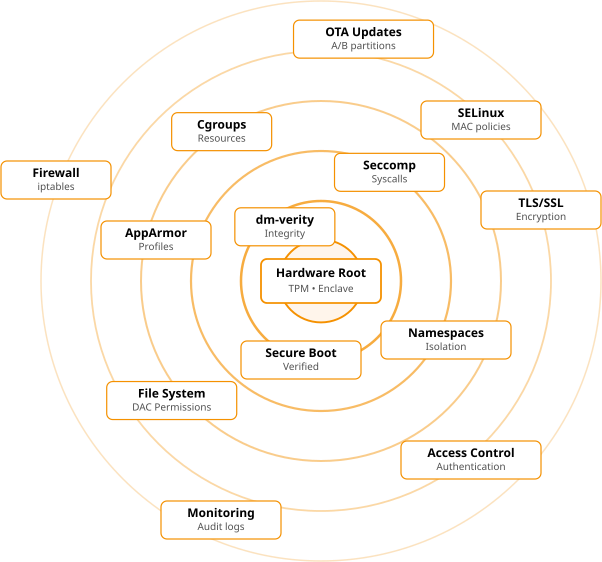
Sicherheit in Embedded Linux entsteht aus dem Zusammenspiel von Technologien aus verschiedenen Bereichen, die auf Upstream-Kernel-Frameworks und etablierten Werkzeugen aufbauen. Die folgende Übersicht ist nicht vollständig, zeigt aber die zentralen Bausteine einer Defense-in-Depth-Strategie.
Sicheres System-Design
Security by Design heißt, Schutzmechanismen von Anfang an in die Architektur einzuplanen, statt Sicherheitsmodule nachträglich hinzuzufügen. Dieser Ansatz beginnt schon vor der ersten Codezeile und umfasst:
- Bedrohungsmodellierung und Risikobewertung
- Sichere Standardkonfiguration
- Minimierung der Angriffsfläche
- Defense-in-Depth-Architektur
Prozessisolierung & Zugriffskontrolle
Moderne Linux-Systeme bieten Mechanismen auf Kernel-Ebene, um Prozesse voneinander zu isolieren und ihren Zugriff auf Ressourcen fein abgestuft zu steuern.
Linux Capabilities für eine granulare Rechtevergabe
Der Linux-Kernel unterteilt die traditionellen Root-Rechte in mehr als 40 verschiedene Capabilities, die einzeln vergeben werden können. Statt Prozesse mit vollständigen Root-Rechten und uneingeschränktem Zugriff auszuführen, lassen sich nur die jeweils benötigten Capabilities vergeben, beispielsweise CAP_NET_BIND_SERVICE (Binden an privilegierte Ports) oder CAP_SYS_TIME (Setzen der Systemzeit). Diese granulare Rechtevergabe reduziert die Auswirkungen kompromittierter Prozesse erheblich.
Namespaces zur Prozessisolierung
Linux-Namespaces schaffen isolierte Umgebungen, in denen Prozesse Ressourcen außerhalb ihres jeweiligen Namespace weder sehen noch darauf zugreifen können. Beispiele:
- PID-Namespaces isolieren Prozess-IDs
- Mount-Namespaces stellen separate Dateisystemhierarchien bereit
- Network-Namespaces schaffen isolierte Netzwerk-Stacks
Control Groups für das Ressourcenmanagement
Cgroups begrenzen und erfassen den Ressourcenverbrauch von Prozessgruppen und tragen so dazu bei, Angriffe durch Überlastung zu verhindern. Über den Sicherheitsaspekt hinaus stellen Cgroups sicher, dass kein einzelner Prozess oder Container die gesamten CPU-, Speicher-, Festplatten-I/O- oder Netzwerkressourcen verbraucht.
Frameworks für Mandatory Access Control (MAC)
SELinux und AppArmor setzen verbindliche Sicherheitsrichtlinien durch. Bei der Discretionary Access Control (DAC) legt der Eigentümer einer Datei die Berechtigungen fest. MAC-Richtlinien gelten dagegen systemweit und können von Benutzern und Anwendungen nicht umgangen werden. Selbst wenn ein Angreifer einen Prozess kompromittiert, bleibt dieser an seinen MAC-Kontext gebunden, unabhängig von seiner Benutzer-ID, also auch als Root.
Secure Boot
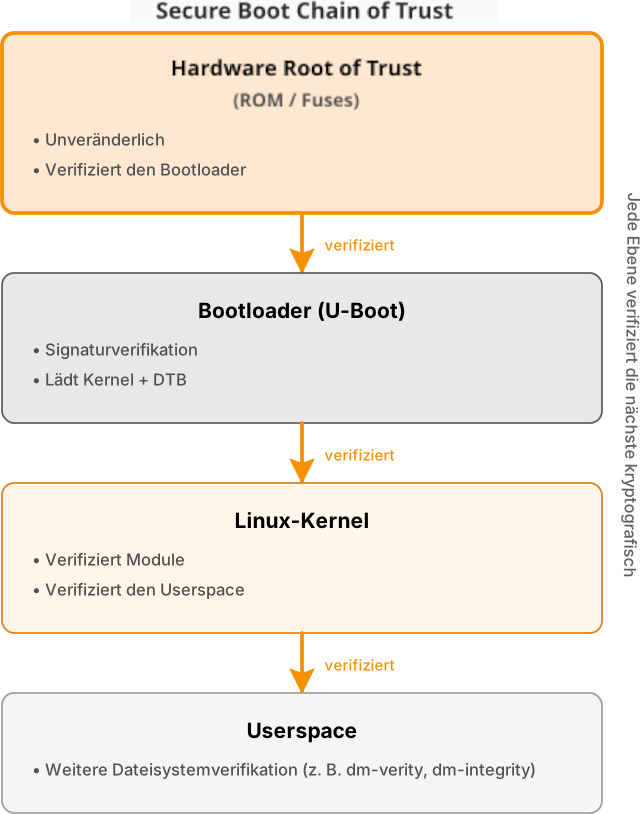
Secure Boot schafft ab dem Einschalten des Systems eine Trust-Chain und stellt sicher, dass auf jeder Stufe ausschließlich authentifizierte Software ausgeführt wird – vom Bootloader über den Kernel bis hin zu den Userspace-Anwendungen.
Hardware Root of Trust
Die Sicherheit beginnt mit unveränderlichem Code, der im ROM des Prozessors oder in One-Time-Programmable Fuses gespeichert ist. Dieser Boot-ROM-Code kann nach der Herstellung nicht mehr verändert werden und bildet damit einen Trust-Anchor. Das ROM enthält kryptografische Schlüssel und den Code, mit dem die nächste Boot-Stufe verifiziert wird.
Bootloader Verification
Der Hardware-basierte Trust-Chain verifiziert die kryptografische Signatur des Bootloaders, bevor dieser ausgeführt wird. U-Boot, der am weitesten verbreitete Bootloader im Embedded-Bereich, unterstützt Verified Boot mit FIT- (Flattened Image Tree) oder UKI-Images (Unified Kernel Image), die Kernel, Device Tree und Signaturen enthalten.
Kernel und Modul-Signing
Der Bootloader prüft das Kernel-Image, bevor Linux startet. Im laufenden Betrieb erzwingt der Kernel die Signaturprüfung ladbarer Module und verhindert so, dass nicht autorisierter Code als Modul in den Kernel gelangt.
Userspace
Der Userspace wird geschützt, um Manipulationen an Anwendungen, Bibliotheken und Konfigurationsdateien zu verhindern.dm-verityermöglicht die Integritätsprüfung von Blockgeräten und wird typischerweise zum Schutz schreibgeschützter Dateisysteme wie desrootfseingesetzt. Für schreibbare Dateisysteme kann dm-integrity verwendet werden.
Network Security
Netzwerksicherheit für Embedded Linux schützt die Kommunikation und verkleinert die Angriffsfläche, ohne die Funktionalität einzuschränken, die für Fernzugriff, Monitoring und Cloud-Anbindung nötig ist.
Firewall und Paketfilterung
iptables und sein moderner Nachfolger nftables steuern den Netzwerkverkehr auf Kernel-Ebene. Firewall-Regeln filtern Pakete anhand von Quell- und Zieladressen, Ports, Protokollen, Verbindungsstatus und Paketinhalt. Default-Deny-Richtlinien blockieren sämtlichen Datenverkehr mit Ausnahme ausdrücklich erlaubter Verbindungen. Connection Tracking (conntrack) ermöglicht eine zustandsbehaftete Filterung, die TCP-Sitzungen und zugehörige Verbindungen berücksichtigt. Eine Ratenbegrenzung verhindert Netzwerk-Flooding-Angriffe.
TLS/SSL
Transport Layer Security (TLS) verschlüsselt Anwendungsprotokolle wie HTTPS, MQTT, AMQP oder proprietäre Protokolle. Über Zertifikate authentifizieren sich Geräte gegenüber Cloud-Diensten und prüfen umgekehrt die Identität des Servers. Certificate Pinning schützt zusätzlich vor Man-in-the-Middle-Angriffen mit gefälschten oder unrechtmäßig ausgestellten Zertifikaten. Perfect Forward Secrecy (PFS) stellt sicher, dass aufgezeichnete Kommunikation vertraulich bleibt, auch wenn ein Schlüssel später kompromittiert wird. Bei Mutual TLS (mTLS) weisen sich Client und Server gegenseitig mit Zertifikaten aus.
Netzwerksegmentierung und -isolierung
Getrennte Netzwerksegmente, per VLAN oder physisch getrennt, isolieren unterschiedliche Funktionsbereiche voneinander. Kritische Steuerungsnetze bleiben so vom übrigen Netzwerk abgeschottet. Eine DMZ(Demilitarized Zone) trennt aus dem Internet erreichbare Dienste von internen Systemen. Router und Firewall-Regeln steuern, welcher Verkehr zwischen den Segmenten erlaubt ist.
Kryptografisches Key-Management
Sichere Systeme setzen einen zuverlässigen Schutz kryptografischer Schlüssel voraus, die für die Boot-Verifizierung, Verschlüsselung und Authentifizierung verwendet werden.
Hardwarebasierter Key-Storage
Trusted Platform Modules (TPM) und Secure Elements speichern Schlüssel in geschützter Hardware und verhindern deren Extraktion, selbst wenn das System kompromittiert wurde.
Schlüsselnutzung und Isolation
Schlüssel sollten nie im Speicher von Userspace-Prozessen liegen. Kryptografische Operationen wie Signieren und Entschlüsseln laufen stattdessen in sicherer Hardware oder in isolierten Umgebungen.
Lifecycle-Management von Schlüsseln
Eine sichere Key Verwaltung umfasst:
- Hardwarebasierte Schlüsselerzeugung
- Kontrolliertes Provisioning während der Fertigung
- Regelmäßige Schlüsselrotatiom, wenn möglich
- Sichere Löschung am Ende des Produktlebenszyklus
Sichere Updates & Lifecycle-Management
Embedded-Systeme brauchen über ihre gesamte Lebensdauer sichere Update-Mechanismen, die auch den Update-Prozess selbst vor Angriffen schützen.
IGLOS – Vorintegrierte Embedded-Linux Security Plattform
Erste Embedded-Linux-Plattform mit Zertifizierung nach IEC 62443 SL2
Wer alle Sicherheitsmechanismen einzeln integriert und pflegt, investiert viel Entwicklungsaufwand. Eine vorintegrierte Plattform senkt diesen Aufwand deutlich und verkürzt den Weg zur Compliance.
IGLOS (Industrial Grade Linux Operating System) ist eine Debian-basierte Embedded-Linux-Distribution, die die oben beschriebenen Sicherheitstechnologien zu einer produktionsreifen Plattform bündelt, ausgerichtet an den Anforderungen des CRA.
INTEGRIERTE SICHERHEITSMECHANISMEN
- Secure Boot
- Verifizierte Boot-Kette mit TPM-2.0-Unterstützung
- Mandatory Access Control
- Vordefinierte AppArmor-Profile
- Sichere Updates
- A/B-Partitionierung mit automatischem Fallback
- SBOM-Erstellung
- Im CycloneDX-Format
- Schwachstellenmanagement
- Kontinuierliches CVE-Tracking
COMPLIANCE & ZERTIFIZIERUNG
- Zertifiziert nach IEC 62443 Security Level 2
- Unterstützt Compliance-Prozesse nach dem Cyber Resilience Act (CRA)
- Entwicklungsprozesse von TÜV SÜD auditiert
- Debian-Basis für langfristige Wartbarkeit
So starten Sie nicht mit einem minimalen Linux-System, das Schritt für Schritt abgesichert werden muss, sondern mit einer validierten Ausgangsbasis, die sich an die Anforderungen Ihres Produkts anpassen lässt.
Arbeiten Sie mit uns an der Sicherheit von Embedded Linux
Wir unterstützen Sie bei der Entwicklung und Umsetzung Ihrer Sicherheitsarchitektur sowie bei der Integration und Zertifizierung Ihres Embedded-Projekts. Wenn Sie konkrete Anforderungen an die CRA-Konformität, IEC 62443 oder eine bestimmte Hardwareplattform haben, sprechen Sie uns an.
Consulting
Umsetzung
Secure Boot, MAC-Policies, Integration von OTA-Updates und Hardening des Betriebssystems
Training
Bereit, Ihre Embedded-Systeme abzusichern?